 Business Unit UniFi Enterprise
UniFi Endpoint Windows: Was der Client für VPN, WLAN und Netzlaufwerke im Unternehmen kann
NewsThomas Honemeyer, Vorstand

UniFi Endpoint Windows bündelt VPN, WLAN und Netzlaufwerke in einer lizenzfreien App mit Anmeldung über Microsoft Entra ID oder Active Directory. Was der Client heute kann, was er voraussetzt und wie er per Intune auf die Firmenrechner kommt.
Das Wichtigste in Kürze
- UniFi Endpoint ist die lizenzfreie App von Ubiquiti, über die Mitarbeitende mit einem Klick ins Firmen-WLAN, ins VPN und an Netzlaufwerke kommen, für Windows gibt es sie als EXE- und als MSI-Installer.
- Die Anmeldung läuft per SAML-Single-Sign-on, Benutzer lassen sich unter anderem aus Microsoft Entra, Active Directory, Google Workspace, JumpCloud und LDAP übernehmen.
- Seit Version 3.7.0 unterstützt der Windows-Client Multi-Faktor-Authentifizierung vor dem VPN-Aufbau, Installationsparameter für MDM-Lösungen und über UniFi Fabrics verwaltete UNAS-Laufwerke.
- Für die zentrale Verwaltung braucht jede Site UniFi OS 4.2.5 oder neuer und einen eingerichteten Identity Hub in der Organisation.
- Die Türöffnung per Smartphone ist den Apps für iOS und Android vorbehalten, der Windows-Client konzentriert sich auf Netzwerkzugang und Dateizugriff.
Was ist UniFi Endpoint Windows?
UniFi Endpoint Windows ist der Desktop-Client von Ubiquiti, über den Mitarbeitende mit ihrem Firmenkonto ins WLAN, ins VPN und an freigegebene Netzlaufwerke kommen. Ubiquiti beschreibt UniFi Endpoint als eine App für die gesamte Organisation und als vollständig lizenzfrei. Bis Anfang 2026 hieß die Software UniFi Identity Endpoint, mit Version 3.6.0 vom Februar 2026 hat Ubiquiti sie umbenannt.
Die App gibt es für Windows, macOS und Linux sowie für iOS und Android. Für Windows stellt Ubiquiti einen EXE-Installer und einen MSI-Installer für 64-Bit-Systeme bereit. Aktuell ist die Version 3.7.6 vom 9. Oktober 2026.
Einen Überblick über das Gesamtsystem mit Zutrittskontrolle und Entra-Anbindung finden Sie auf unserer Seite UniFi Endpoint mit Entra ID. Dieser Beitrag konzentriert sich auf den Windows-Client.
Welche Funktionen bietet der Windows-Client?
One-Click VPN
Der Kern für die meisten Unternehmen ist das One-Click VPN. Laut Ubiquiti verbindet es Benutzer mit privaten Netzen und Ressourcen, ohne dass auf dem Rechner etwas von Hand konfiguriert werden muss. Administratoren können Split-Tunneling festlegen, sodass nur bestimmte IP-Adressen und Subnetze durch das VPN laufen. Ein DNS-Suffix lässt sich laut Ubiquiti nur für Windows-Clients setzen.
Mit den Versionen 3.7.x ist das VPN deutlich reifer geworden:
- MFA vor dem VPN-Aufbau: Seit Version 3.7.0 kann der Administrator verlangen, dass vor dem Verbindungsaufbau eine Multi-Faktor-Authentifizierung erfolgt. Version 3.7.6 hat diese Unterstützung weiter verbessert.
- Wiederverbindung: Version 3.7.3 behebt einen Fehler, durch den sich das VPN nach einem Wechsel der Internetverbindung, etwa bei einem LTE-Failover, nicht wieder verband. Version 3.7.6 behebt einen weiteren Fehler bei der Wiederverbindung nach einer Trennung.
- Status im Infobereich: Seit 3.7.0 zeigt ein Symbol in der Taskleiste, ob das VPN aktiv ist. Die VPN-Standorte lassen sich seit 3.7.3 sortieren.
One-Click WiFi
Mit One-Click WiFi verbindet sich der Rechner ohne Passwort und ohne Pre-Shared Key mit dem Firmen-WLAN. Ubiquiti bezeichnet das als Zero-Trust-WLAN-Zugang. Richtet der Administrator den Dienst ein, entsteht auf jeder ausgewählten Site eine eigene SSID. Version 3.7.5 hat die Stabilität von WLAN-Verbindungen verbessert, ausdrücklich auch in Netzen mit WPA3 Enterprise.
Netzlaufwerke von UniFi NAS
Der Windows-Client bindet freigegebene Laufwerke von UniFi NAS ein. Seit Version 3.7.0 werden auch UNAS-Laufwerke unterstützt, die über UniFi Fabrics verwaltet werden. Mehrere Folgeversionen haben das Einbinden zuverlässiger gemacht, zuletzt 3.7.5 für Freigaben mit Umlauten und anderen nicht-englischen Zeichen. Wichtig für die Planung: Der Dateizugriff wird laut Ubiquiti noch pro Site eingerichtet, nicht zentral für die ganze Organisation.
Bildschirmfreigabe
Die Versionen ab Sommer 2026 enthalten eine Bildschirmfreigabe. Laut Release Notes erscheint dafür eine Bestätigungsabfrage für den Fernzugriff. Seit Version 3.7.5 endet eine Freigabe automatisch, wenn der Bildschirm gesperrt wird, seit 3.7.4 auch, wenn das freigegebene Fenster geschlossen wird.
Was der Windows-Client nicht kann
Die Türöffnung per Smart Door Access funktioniert laut Ubiquiti nur in den Apps für iOS und Android. Wer UniFi Access nutzt, braucht dafür also weiterhin das Smartphone.
Ubiquiti Enterprise Partner · UniFi Professional Integrator · autorisiertes UniFi Schulungscenter
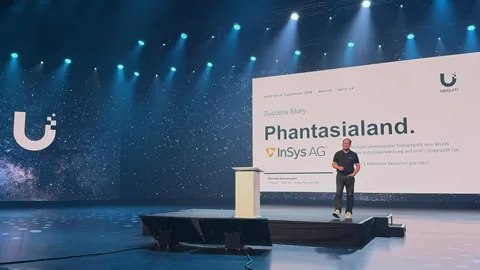
UniFi Projekte für Unternehmen, Referenzprojekt Phantasialand vorgestellt auf der UniFi World Conference 2026.
- 700 m²UniFi Democenter
- 10.000+UniFi Geräte bei Kunden
- 10+ Mio. €Umsatz pro Jahr
- 35+Jahre Erfahrung
Anmeldung mit Microsoft Entra ID und Active Directory
UniFi Endpoint nutzt eine SAML-basierte Anmeldung. Mitarbeitende melden sich mit ihren bestehenden Firmenzugangsdaten an, eingerichtete MFA-Abläufe des Identitätsanbieters greifen dabei. Benutzer lassen sich laut Ubiquiti aus Active Directory, Microsoft Entra, Google Workspace, JumpCloud und LDAP synchronisieren. Seit Version 3.7.5 erhalten Benutzer 20 Minuten vor Ablauf ihrer Sitzung einen Hinweis.
Der Ablauf für Mitarbeitende ist kurz: Sie bekommen eine Einladungs-E-Mail, klicken auf „Activate Endpoint“, installieren die App und melden sich per Single-Sign-on an. Danach erscheinen die Dienste, die ihnen zugewiesen sind.
Was Administratoren für UniFi Endpoint brauchen
- UniFi OS 4.2.5 oder neuer auf jeder Site, die zentral verwaltet werden soll. Sites mit älteren Versionen erscheinen zwar in der Organisation, neue Benutzer und Richtlinien gelten dort aber nicht.
- Einen Identity Hub für die Organisation. Darin werden One-Click VPN, One-Click WiFi und die Türberechtigungen zentral aktiviert und Benutzern oder Gruppen zugewiesen.
- Pro Site eingerichtete Dienste für UniFi Drive, UniFi Talk, UniFi Protect und UniFi Connect, denn diese verwaltet Ubiquiti derzeit noch nicht zentral.
UniFi Endpoint per Intune verteilen
Für Unternehmen mit vielen Rechnern ist die Verteilung entscheidend. Seit Version 3.7.0 unterstützt der Windows-Client Installationsparameter für MDM-Lösungen und den MSI-Installer. Version 3.7.2 hat einen Fehler behoben, durch den die App nach einer Verteilung über MDM-Lösungen wie Intune nicht startete und keinen Autostart-Eintrag anlegte. Damit lässt sich UniFi Endpoint wie andere Unternehmenssoftware über Microsoft Intune ausrollen.
Wie die InSys AG® Sie unterstützt
UniFi Endpoint verbindet zwei Welten, die in vielen Unternehmen getrennt betreut werden: das UniFi Netzwerk und Microsoft Entra ID mit Intune. Die InSys AG® deckt als Ubiquiti Enterprise Partner und UniFi Professional Integrator sowie als Microsoft Solutions Partner für Security beide Seiten ab. Wir richten den Identity Hub ein, binden Ihre Benutzer aus Entra ID an, planen VPN, Split-Tunneling und WLAN und verteilen den Client per Intune auf Ihre Rechner. Alle Leistungen rund um UniFi finden Sie unter UniFi für Unternehmen.
Häufige Fragen
Kostet UniFi Endpoint Lizenzgebühren?
Nein. Ubiquiti beschreibt UniFi Endpoint als vollständig lizenzfrei. Voraussetzung ist eine UniFi Umgebung mit UniFi OS 4.2.5 oder neuer und einem eingerichteten Identity Hub.
Kann man mit UniFi Endpoint unter Windows Türen öffnen?
Nein. Die Türöffnung per Smart Door Access funktioniert laut Ubiquiti nur in den Apps für iOS und Android. Der Windows-Client bietet VPN, WLAN, Netzlaufwerke und Bildschirmfreigabe.
Funktioniert UniFi Endpoint mit Microsoft Entra ID?
Ja. Die Anmeldung läuft per SAML-Single-Sign-on, und Benutzer lassen sich unter anderem aus Microsoft Entra und Active Directory synchronisieren. Eingerichtete MFA-Abläufe des Identitätsanbieters greifen bei der Anmeldung.
Lässt sich UniFi Endpoint per Intune verteilen?
Ja. Für Windows gibt es einen MSI-Installer, und seit Version 3.7.0 unterstützt der Client Installationsparameter für MDM-Lösungen. Version 3.7.2 hat einen Fehler beim Start nach einer Verteilung über Intune behoben.
Was ist der Unterschied zwischen UniFi Identity Endpoint und UniFi Endpoint?
Es ist dieselbe Software. Ubiquiti hat UniFi Identity Endpoint mit der Windows-Version 3.6.0 im Februar 2026 in UniFi Endpoint umbenannt.
