 Business Unit UniFi Enterprise
CVE-2026-98432 in UniFi OS: Was das Sicherheitsupdate 5.1.35 schließt und was Admins jetzt tun sollten
NewsThomas Honemeyer, Vorstand

Ubiquiti hat am 3. November UniFi OS 5.1.35 veröffentlicht und schließt damit die kritische Linux-Kernel-Lücke CVE-2026-98432. Wir ordnen ein, was hinter der Lücke steckt, welche Sicherheitsupdates für UniFi OS zuletzt erschienen sind und was Administratoren jetzt tun sollten.
Das Wichtigste in Kürze
- Ubiquiti hat am 3. November 2026 UniFi OS 5.1.35 für die Dream Machines veröffentlicht, laut Release Notes behebt das Update ausschließlich die Sicherheitslücke CVE-2026-98432.
- CVE-2026-98432 ist ein Use-after-free-Fehler beim Aufbau eingehender IPv4-TCP-Verbindungen im Linux-Kernel und wird im CVE-Eintrag mit 9,8 von 10 Punkten bewertet.
- Anthropic hat am 27. Oktober 2026 beschrieben, wie ein internes Forschungsmodell von Claude daraus einen Angriff baute, der auf Linux-Servern mit Multipath-TCP-Listener ohne Anmeldung Befehle als root ausführt.
- Bereits UniFi OS 5.1.34 hat kompromittierte Zertifikate der Zertifizierungsstelle eMudhra gesperrt, und Konsolen, die seit Mai 2026 nicht aktualisiert wurden, enthalten Lücken, die CISA als aktiv ausgenutzt führt.
- Admins sollten alle UniFi Konsolen erfassen, das Update in einem Wartungsfenster einspielen und bei UniFi OS Server den Kernel des Host-Systems aktualisieren.
CVE-2026-98432: Warum UniFi OS jetzt ein Kernel-Update bekommt
Mit UniFi OS 5.1.35 schließt Ubiquiti die Sicherheitslücke CVE-2026-98432. Laut den Release Notes vom 3. November 2026 ist das die einzige Änderung des Updates, die gebündelten Anwendungen bleiben bei UniFi Network 10.5.67 und Identity Sync Service 1.8.8. Die Lücke steckt nicht in einer UniFi Anwendung, sondern im Linux-Kernel. Ubiquiti liefert die Korrektur deshalb als Update des Betriebssystems der Konsolen aus.
Das Update ist das jüngste in einer Reihe von Sicherheitsupdates für UniFi OS in den vergangenen Monaten. Wer seine Konsolen nicht regelmäßig aktualisiert, hat inzwischen mehrere kritische Lücken offen.
Was steckt hinter CVE-2026-98432?
Laut CVE-Eintrag handelt es sich um einen Fehler in der Verarbeitung eingehender IPv4-TCP-Verbindungen. Beim Verbindungsaufbau gibt der Kernel die IP-Optionen einer Verbindungsanfrage frei, während ein anderer Prozessorkern sie noch verwendet. Dieser sogenannte Use-after-free kann dazu führen, dass Speicher gelesen oder überschrieben wird, der bereits freigegeben ist. IPv6 ist vom Kernproblem laut CVE-Eintrag nicht betroffen.
Bewertet ist die Lücke im CVE-Eintrag mit 9,8 von 10 Punkten (CVSS 3.1): angreifbar über das Netzwerk, ohne Anmeldung und ohne Zutun eines Benutzers. Die Korrektur ist laut Anthropic im offiziellen Linux-Kernel enthalten und in alle gepflegten stabilen Kernel-Zweige übernommen.
Welche Rolle spielt Claude von Anthropic?
Am 27. Oktober 2026 hat das Frontier Red Team von Anthropic beschrieben, wie ein internes, nicht veröffentlichtes Forschungsmodell von Claude für diese Lücke einen funktionierenden Angriff entwickelt hat:
- Ein Angreifer sendet Netzwerkpakete an einen Linux-Server mit einem Multipath-TCP-Listener und führt dort beliebige Befehle als root aus, ohne Zugangsdaten und ohne Zutun eines Benutzers.
- Ein misslungener Versuch lässt laut Anthropic nur den Verbindungsaufbau scheitern, das System stürzt nicht ab. Ein Angreifer kann es also beliebig oft wiederholen.
- Im Labor dauerte es 48 Minuten, eine Speicheradresse des Kernels auszulesen, und weitere fünf Minuten bis zur Ausführung des Befehls.
Den Angriffscode selbst enthält der Beitrag von Anthropic nicht, die Lücke war zum Zeitpunkt der Veröffentlichung bereits behoben. Die Einordnung von Anthropic ist für jeden IT-Verantwortlichen relevant: Schwachstellen zu finden und zu einem Angriff zu verketten, war bisher wenigen Spezialisten vorbehalten, heute schaffen KI-Modelle das mit wenig menschlicher Hilfe. Die Zeit zwischen der Veröffentlichung eines Patches und den ersten Angriffen dürfte damit eher kürzer werden.
Ob UniFi Konsolen über den von Anthropic beschriebenen Weg angreifbar sind und ob die Lücke dort bereits ausgenutzt wurde, gibt Ubiquiti in den Release Notes nicht an. Gerade deshalb sollten Sie das Update nicht aufschieben.
Ubiquiti Enterprise Partner · UniFi Professional Integrator · autorisiertes UniFi Schulungscenter
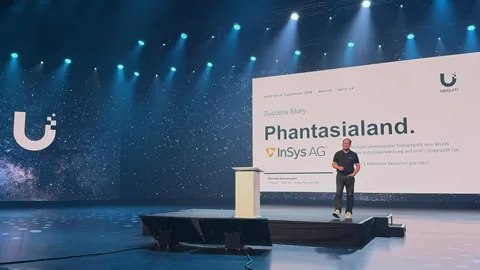
UniFi Projekte für Unternehmen, Referenzprojekt Phantasialand vorgestellt auf der UniFi World Conference 2026.
- 700 m²UniFi Democenter
- 10.000+UniFi Geräte bei Kunden
- 10+ Mio. €Umsatz pro Jahr
- 35+Jahre Erfahrung
Welche Sicherheitsupdates für UniFi OS sind zuletzt erschienen?
Die folgenden Versionsnummern gelten laut Release Notes für die Dream Machines. Andere Gerätefamilien wie Express oder UniFi Gateways haben teilweise eigene Versionsstände.
- UniFi OS 5.1.35 (3. November 2026): schließt CVE-2026-98432 im Linux-Kernel.
- UniFi OS 5.1.34 (ab 27. Oktober 2026): sperrt die kompromittierten Zertifikate der Zertifizierungsstelle eMudhra. Hintergrund dazu in unserer News zum TLS Zertifikat und dem Fall eMudhra. Die Version erschien auch für die Enterprise Firewalls und wird laut Ubiquiti schrittweise verteilt.
- UniFi OS 5.1.31 (ab 20. August 2026): schließt die Lücken aus dem Security Advisory Bulletin 067 und dem Security Advisory Bulletin 069. Bulletin 067 umfasst 22 Lücken in UniFi OS und mehreren UniFi Anwendungen, darunter eine Umgehung der Anmeldung an UniFi OS Konsolen. Bulletin 069 beschreibt Lücken, mit denen Angreifer aus dem Netzwerk Gateways lahmlegen können.
- UniFi OS 5.1.12 (ab 21. Mai 2026): schließt die Lücken aus dem Security Advisory Bulletin 064. Drei davon (CVE-2026-34908, CVE-2026-34909 und CVE-2026-34910) hat die US-Sicherheitsbehörde CISA am 23. Juni 2026 in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen.
Unabhängig von UniFi OS hat Ubiquiti im Oktober auch die UniFi Sicherheitslücke im AI Key geschlossen.
Welche UniFi Systeme müssen Sie prüfen?
- Dream Machines: UniFi OS 5.1.35 steht im Release-Kanal für die Dream Machines bereit.
- Weitere Konsolen wie Cloud Gateways, Enterprise Firewalls, Cloud Keys, NVR und NAS: Prüfen Sie in den Release Notes Ihrer Gerätefamilie, ob dort bereits eine Version mit der Korrektur für CVE-2026-98432 verfügbar ist, und spielen Sie mindestens UniFi OS 5.1.34 ein.
- UniFi OS Server: Hier läuft UniFi auf Ihrem eigenen Server. Unter Linux schließt nicht Ubiquiti die Lücke, sondern Ihre Linux-Distribution mit einem Kernel-Update. Debian liefert die Korrektur für Debian 12 und Debian 13 bereits über die Sicherheitsupdates aus. Welcher Controller für welche Umgebung passt, erklärt unsere Seite Was macht der UniFi Controller.
Was sollten Admins jetzt tun?
- Bestand erfassen: Listen Sie alle Konsolen mit UniFi OS an allen Standorten auf, einschließlich NVR, NAS und UniFi OS Server. Im UniFi Site Manager für mehrere Standorte sehen Sie Ihre Konsolen zentral an einer Stelle.
- Versionen abgleichen: Vergleichen Sie die installierte Version mit den Release Notes Ihrer Gerätefamilie. Konsolen, die noch nicht auf dem Stand von Mai 2026 sind, haben Vorrang.
- Backup und Wartungsfenster: Erstellen Sie vor dem Update eine Sicherung der Konfiguration. Beim Update von UniFi OS startet die Konsole neu, Netzwerk, Kameras und Telefonie sind dann kurz nicht verfügbar.
- Update einspielen: Installieren Sie UniFi OS 5.1.35 beziehungsweise die neueste Version Ihrer Gerätefamilie. Wird das Update noch nicht angeboten, prüfen Sie in den nächsten Tagen erneut.
- Linux-Server nicht vergessen: Spielen Sie auf UniFi OS Server und allen anderen Linux-Servern das Kernel-Update Ihrer Distribution ein und starten Sie die Systeme neu, damit der neue Kernel aktiv wird.
- Verwaltung abschotten: Die Verwaltungsoberflächen der Konsolen sollten nur aus einem vertrauenswürdigen Verwaltungsnetz oder per VPN erreichbar sein, nie direkt aus dem Internet.
Wie die InSys AG® unterstützt
Die InSys AG® ist Ubiquiti Enterprise Partner und UniFi Professional Integrator. Bei unseren Kunden sind mehr als 10.000 UniFi Geräte im Einsatz. Im UniFi Managed Service für Unternehmen überwachen wir UniFi Umgebungen, bewerten Sicherheitsmeldungen wie diese und spielen Updates geplant in Wartungsfenstern ein, auch remote über mehrere Standorte. Einen Überblick über alle Leistungen finden Sie auf unserer Seite zu UniFi für Unternehmen.
Sie erreichen uns telefonisch unter +49 (521) 260105-0 oder über das Kontaktformular unter dieser News.
Häufige Fragen
Was ist CVE-2026-98432?
CVE-2026-98432 ist eine Sicherheitslücke im Linux-Kernel. Beim Aufbau eingehender IPv4-TCP-Verbindungen kann Speicher verwendet werden, der bereits freigegeben ist. Der CVE-Eintrag bewertet die Lücke mit 9,8 von 10 Punkten, weil sie über das Netzwerk ohne Anmeldung erreichbar ist.
Welche Version von UniFi OS schließt CVE-2026-98432?
Für die Dream Machines schließt UniFi OS 5.1.35 vom 3. November 2026 die Lücke. Für andere Gerätefamilien sollten Sie in den Release Notes von Ubiquiti prüfen, welche Version die Korrektur enthält.
Welche Version von UniFi OS ist aktuell?
Stand 4. November 2026 ist für die Dream Machines UniFi OS 5.1.35 die neueste Version. Andere Gerätefamilien wie Express oder UniFi Gateways haben eigene Versionsstände, die Ubiquiti in den jeweiligen Release Notes veröffentlicht.
Wurde CVE-2026-98432 bei UniFi Geräten bereits ausgenutzt?
Dazu macht Ubiquiti in den Release Notes keine Angaben. Anthropic hat einen funktionierenden Angriff auf Linux-Server mit Multipath-TCP-Listener beschrieben, ohne den Angriffscode zu veröffentlichen. Das Update sollte trotzdem zeitnah eingespielt werden.
Was müssen Nutzer von UniFi OS Server tun?
UniFi OS Server läuft auf Ihrem eigenen Server und nutzt dessen Betriebssystem. Unter Linux schließt ein Kernel-Update Ihrer Distribution die Lücke, danach ist ein Neustart nötig, damit der neue Kernel aktiv wird.
Was hat Claude von Anthropic mit der Lücke zu tun?
Das Frontier Red Team von Anthropic hat am 27. Oktober 2026 beschrieben, wie ein internes Forschungsmodell von Claude für diese Lücke einen Angriff entwickelt hat, der Befehle als root ausführt. Die Lücke war zu diesem Zeitpunkt im Linux-Kernel bereits behoben.
