
 Business Unit UniFi Enterprise
Synology Sicherheitslücke CVE-2026-76954: DSM jetzt aktualisieren und die NAS-Strategie prüfen
NewsThomas Honemeyer, Vorstand

Synology hat mit dem Advisory SA-26:19 eine kritische Sicherheitslücke im DiskStation Manager geschlossen, CVSS 9,8, ohne Workaround. Wir zeigen, welche DSM-Versionen betroffen sind, was Admins jetzt tun sollten und wann sich der Blick auf UniFi NAS lohnt.
Das Wichtigste in Kürze
- Synology hat am 10. November 2026 das Advisory SA-26:19 für den DiskStation Manager (DSM) veröffentlicht und stuft es als kritisch ein.
- Die Synology Sicherheitslücke CVE-2026-76954 in der Auth API hat einen CVSS-Wert von 9,8 und erlaubt Angreifern aus der Ferne ohne Anmeldung, beliebige Dateien zu lesen oder zu schreiben.
- Behoben ist die Lücke ab DSM 7.4.1-90080-1, 7.3.2-86009-5, 7.2.2-72806-10 und 7.2.1-69057-13, einen Workaround nennt Synology nicht.
- Mit CVE-2026-85101 schließt dasselbe Advisory eine zweite Lücke im rsync-Dienst, über die sich die Anmeldung umgehen lässt.
- Wer seine Speicher ohnehin neu plant, kann mit UniFi NAS Netzwerk, Kameras und Dateiablage in einer Plattform zusammenführen.
Was steckt hinter der Synology Sicherheitslücke CVE-2026-76954?
Die aktuelle Synology Sicherheitslücke betrifft den DiskStation Manager (DSM), das Betriebssystem der Synology NAS-Systeme. Synology hat dazu am 10. November 2026 das Advisory SA-26:19 veröffentlicht und als kritisch eingestuft. Es beschreibt zwei Schwachstellen:
- CVE-2026-76954 (CVSS 9,8, kritisch): Eine SQL-Injection in der Auth API erlaubt Angreifern aus der Ferne, beliebige Dateien zu lesen oder zu schreiben und den Dienst zu stören. Eine Anmeldung oder Mitwirkung eines Nutzers ist laut CVSS-Bewertung nicht nötig.
- CVE-2026-85101 (CVSS 8,6): Im rsync-Dienst lässt sich die Anmeldung über einen alternativen Weg umgehen. Angreifer können bestimmte Dateien lesen und beliebige Dateien schreiben.
Einen Workaround nennt Synology nicht. Die einzige Abhilfe ist das Update.
Welche DSM-Versionen sind betroffen?
Laut Advisory SA-26:19 sind alle DSM-Versionen vor den folgenden Ständen verwundbar. Diese Versionen schließen die Lücken:
- DSM 7.4: 7.4.1-90080-1 oder neuer
- DSM 7.3: 7.3.2-86009-5 oder neuer
- DSM 7.2.2: 7.2.2-72806-10 oder neuer
- DSM 7.2.1: 7.2.1-69057-13 oder neuer
Das Advisory ist nicht das einzige des Jahres. In der Übersicht der Synology-Sicherheitshinweise stehen für 2026 bereits mehrere DSM-Einträge, darunter SA-26:13 (kritisch) und SA-26:18 (wichtig), dazu SA-26:14 zu PHP2Shell (kritisch). Wer ein NAS nur gelegentlich aktualisiert, sollte deshalb nicht nur das jüngste Advisory prüfen, sondern den gesamten Versionsstand.
Ubiquiti Enterprise Partner · UniFi Professional Integrator · autorisiertes UniFi Schulungscenter
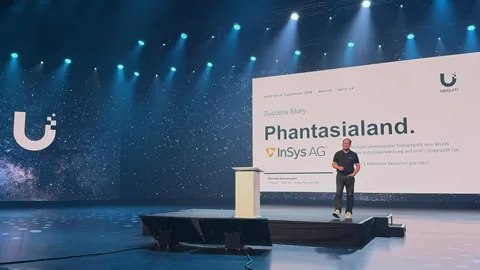
UniFi Projekte für Unternehmen, Referenzprojekt Phantasialand vorgestellt auf der UniFi World Conference 2026.
- 700 m²UniFi Democenter
- 10.000+UniFi Geräte bei Kunden
- 10+ Mio. €Umsatz pro Jahr
- 35+Jahre Erfahrung
Was sollten Admins jetzt tun?
- Bestand erfassen: Listen Sie alle Synology-Geräte im Unternehmen auf, auch das NAS in der Außenstelle und das Backup-Ziel im Keller.
- Version prüfen: Vergleichen Sie die installierte DSM-Version mit den oben genannten Ständen.
- Update einspielen: Aktualisieren Sie in einem abgestimmten Wartungsfenster. Sichern Sie vorher die Konfiguration und prüfen Sie, ob Ihr Backup aktuell ist.
- Erreichbarkeit begrenzen: Ein NAS gehört nicht direkt ins Internet. Prüfen Sie Portweiterleitungen am Gateway und erlauben Sie den Zugriff auf die Verwaltung nur aus einem eigenen Management-Netz oder per VPN.
- Dienste abschalten, die niemand braucht: Ist der rsync-Dienst nicht in Gebrauch, deaktivieren Sie ihn. Jeder offene Dienst ist eine zusätzliche Angriffsfläche.
- Altgeräte bewerten: Geräte, für die keine aktuelle DSM-Version mehr erscheint, bleiben verwundbar. Sie sollten ersetzt werden.
Wann lohnt sich der Blick auf UniFi NAS?
Eine Sicherheitslücke ist kein Grund, ein funktionierendes NAS sofort auszutauschen. Sie ist aber ein guter Anlass, die eigene Speicherstrategie zu prüfen: Wie viele Systeme müssen Sie getrennt pflegen, wer spielt die Updates ein, und läuft das Backup-Ziel auf derselben Plattform wie die Daten?
Wer sein Netzwerk bereits mit UniFi betreibt, kann den Netzwerkspeicher in dieselbe Plattform holen. Ubiquiti bietet mit UniFi NAS Modelle vom kompakten Desktop-Gerät UNAS 2 über UNAS 4, UNAS Pro, UNAS Pro 4 und UNAS Pro 8 bis zum Enterprise NAS mit 25G-Netzwerk und 16 Laufwerksschächten. Laut Ubiquiti gehören RAID-Redundanz, Snapshots, Backups auf ein weiteres NAS oder in die Cloud und die Verschlüsselung gespeicherter Daten dazu. Je nach Modell kommen Hot-Swap-Laufwerke, redundante Netzteile und MC-LAG hinzu.
Wichtig ist uns dabei eine nüchterne Einordnung: Auch UniFi-Produkte erhalten Sicherheitsupdates, die zeitnah eingespielt werden müssen. Der Vorteil liegt in der gemeinsamen Verwaltung von Netzwerk, Kameras, Zutrittskontrolle und Speicher in einer Oberfläche, nicht in einer Software ohne Fehler. Einen Vergleich der Modelle finden Sie auf unserer Seite zu UniFi NAS für Unternehmen.
Wie unterstützt die InSys AG®?
Die InSys AG® ist Ubiquiti Enterprise Partner und UniFi Professional Integrator. Wir unterstützen Sie bei der Bestandsaufnahme Ihrer Speichersysteme, trennen Verwaltungsnetze sauber vom übrigen Netzwerk und planen, konfigurieren und nehmen UniFi NAS in Betrieb, auch remote. Mit dem UniFi Managed Service behalten wir Sicherheitsupdates Ihrer UniFi Umgebung dauerhaft im Blick. Für eine unterbrechungsfreie Stromversorgung mit kontrolliertem Herunterfahren eignet sich die UniFi USV.
Einen Überblick über alle Lösungen finden Sie auf unserer Seite zu UniFi für Unternehmen.
Häufige Fragen
Welche Synology Sicherheitslücke ist aktuell kritisch?
Synology hat am 10. November 2026 das Advisory SA-26:19 veröffentlicht. Die Lücke CVE-2026-76954 in der Auth API des DiskStation Manager hat einen CVSS-Wert von 9,8 und erlaubt Angreifern aus der Ferne ohne Anmeldung, beliebige Dateien zu lesen oder zu schreiben.
Welche DSM-Version schließt die Lücke?
Laut Synology sind die Lücken ab DSM 7.4.1-90080-1, 7.3.2-86009-5, 7.2.2-72806-10 und 7.2.1-69057-13 geschlossen. Ältere Stände sind verwundbar.
Gibt es einen Workaround ohne Update?
Nein. Synology nennt im Advisory SA-26:19 keinen Workaround. Ergänzend sollten Unternehmen das NAS nicht direkt aus dem Internet erreichbar machen und nicht benötigte Dienste wie rsync abschalten.
Ist UniFi NAS eine Alternative zu Synology?
Für Unternehmen, die ihr Netzwerk mit UniFi betreiben, kann UniFi NAS den Speicher in dieselbe Plattform holen. Ubiquiti bietet Modelle vom UNAS 2 bis zum Enterprise NAS mit RAID, Snapshots, Backups und Verschlüsselung. Auch UniFi-Produkte brauchen regelmäßige Sicherheitsupdates.
