
 Business Unit UniFi Enterprise
UniFi Access Sicherheitslücke: Fünf kritische Schwachstellen, Update auf 4.3.24 jetzt einspielen
NewsThomas Honemeyer, Vorstand

Ubiquiti hat mit dem Security Advisory Bulletin 073 sieben Schwachstellen in der UniFi Access Application veröffentlicht, fünf davon kritisch. Betroffen sind alle Versionen bis 4.3.22. Wir zeigen, was hinter der UniFi Access Sicherheitslücke steckt und was Administratoren jetzt tun sollten.
Das Wichtigste in Kürze
- Ubiquiti hat mit dem Security Advisory Bulletin 073 vom 18. November 2026 sieben Schwachstellen in der UniFi Access Application veröffentlicht.
- Fünf der sieben Lücken sind mit CVSS 9,0 bis 9,9 als kritisch eingestuft, zwei als hoch.
- Betroffen ist die UniFi Access Application in Version 4.3.22 und älter, die Lücken sind ab Version 4.3.24 geschlossen.
- Als Maßnahme nennt Ubiquiti ausschließlich das Update, einen anderen Workaround gibt es laut Bulletin nicht.
- Version 4.3.24 ist bereits seit dem 27. Oktober 2026 verfügbar, wer seitdem aktualisiert hat, ist geschützt.
Was ist die UniFi Access Sicherheitslücke?
Die UniFi Access Sicherheitslücke betrifft die UniFi Access Application, also die Software, mit der Unternehmen ihre Zutrittskontrolle von Ubiquiti verwalten. Ubiquiti hat dazu am 18. November 2026 das Security Advisory Bulletin 073 veröffentlicht. Es beschreibt sieben Schwachstellen, die alle dieselbe Anwendung betreffen. Fünf davon stuft der Hersteller als kritisch ein, zwei als hoch.
Betroffen ist die UniFi Access Application in Version 4.3.22 und älter. Geschlossen sind alle sieben Lücken ab Version 4.3.24. Diese Version hat Ubiquiti bereits am 27. Oktober 2026 veröffentlicht. Wer seine Installation seitdem aktualisiert hat, ist geschützt. Alle anderen sollten das Update jetzt einspielen.
Welche Schwachstellen nennt Ubiquiti im Bulletin 073?
Laut Bulletin 073 setzen die meisten Lücken einen Netzwerkzugang zur Anwendung und ein Konto mit geringen Rechten voraus. Zwei Lücken lassen sich laut Bewertung des Herstellers auch ohne Anmeldung ausnutzen, eine davon nur unter bestimmten Bedingungen.
- CVE-2026-132802 (CVSS 9,9, kritisch): Eine fehlerhafte Auflösung von Verknüpfungen vor dem Dateizugriff kann zur Ausführung von Code mit Root-Rechten auf dem Host führen.
- CVE-2026-132803 (CVSS 9,9, kritisch): Eine Reihe von SQL-Injections nach der Anmeldung erlaubt die Ausweitung von Rechten auf dem Host.
- CVE-2026-132804 (CVSS 9,9, kritisch): Eine Server-Side Request Forgery ermöglicht die Ausweitung von Rechten innerhalb von UniFi OS.
- CVE-2026-132808 (CVSS 9,9, kritisch): Eine fehlerhafte Autorisierung erlaubt die Ausführung von Befehlen auf bestimmten angebundenen UniFi Access Geräten.
- CVE-2026-132807 (CVSS 9,0, kritisch): Eine unzureichende Prüfung von Zertifikaten kann unter bestimmten Bedingungen zu Informationsabfluss und Änderungen an angebundenen UniFi Access Geräten führen, ohne dass eine Anmeldung nötig ist.
- CVE-2026-132806 (CVSS 8,8, hoch): Eine SQL-Injection nach der Anmeldung kann Informationen offenlegen und unberechtigte Änderungen erlauben.
- CVE-2026-132805 (CVSS 8,3, hoch): Eine weitere Server-Side Request Forgery kann ohne Anmeldung Informationen offenlegen und Änderungen erlauben.
Hinweise auf eine laufende Ausnutzung nennt das Bulletin nicht. Als Abhilfe führt Ubiquiti für alle sieben Einträge ausschließlich das Update auf Version 4.3.24 oder neuer an.
Ubiquiti Enterprise Partner · UniFi Professional Integrator · autorisiertes UniFi Schulungscenter
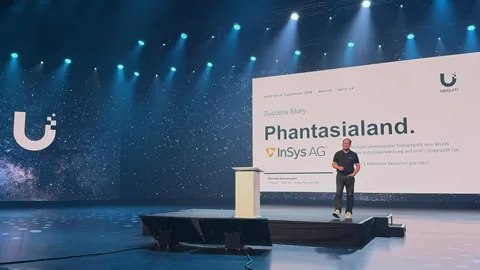
UniFi Projekte für Unternehmen, Referenzprojekt Phantasialand vorgestellt auf der UniFi World Conference 2026.
- 700 m²UniFi Democenter
- 10.000+UniFi Geräte bei Kunden
- 10+ Mio. €Umsatz pro Jahr
- 35+Jahre Erfahrung
Warum ist die Lücke für Unternehmen besonders heikel?
Eine Zutrittskontrolle ist kein gewöhnliches IT-System. Wer Befehle auf angebundenen Türgeräten ausführen oder Rechte in UniFi OS ausweiten kann, greift unter Umständen in die physische Sicherheit eines Gebäudes ein. Dazu kommt, dass die meisten der Lücken nur ein Konto mit geringen Rechten voraussetzen. Jedes Konto in UniFi OS, das niemand mehr braucht, ist deshalb ein unnötiges Risiko.
Version 4.3.24 behebt laut den Release Notes von Ubiquiti außerdem einen Fehler, durch den Ereignisse des UniFi Protect Alarm Managers während eines Emergency Lockdown Türen entriegeln konnten. Wer UniFi Access und UniFi Protect über Alarm-Automationen verknüpft hat, profitiert vom Update also doppelt.
Was sollten Administratoren jetzt tun?
- Version prüfen: Stellen Sie auf jeder UniFi OS Konsole, auf der UniFi Access läuft, fest, welche Version der UniFi Access Application installiert ist. Betroffen ist alles bis einschließlich 4.3.22.
- Update einspielen: Aktualisieren Sie auf Version 4.3.24 oder neuer. Planen Sie dafür ein Wartungsfenster ein und stimmen Sie den Zeitpunkt mit Empfang und Haustechnik ab.
- Konten prüfen: Prüfen Sie, wer ein Konto in UniFi OS hat und welche Rechte es besitzt. Entfernen Sie nicht mehr benötigte Konten und vergeben Sie Administratorrechte nur an die Personen, die sie wirklich brauchen.
- Netzwerkzugang begrenzen: Die Verwaltungsoberfläche sollte nur aus einem eigenen Management-Netz erreichbar sein, nicht aus dem Gäste- oder Büronetz.
- Lockdown testen: Testen Sie nach dem Update, ob Emergency Lockdown und Ihre Alarm-Automationen mit UniFi Protect wie gewünscht arbeiten.
Hintergründe zu früheren Sicherheitsupdates finden Sie in unseren Beiträgen zur UniFi Sicherheitslücke im AI Key und zur Linux-Kernel-Lücke CVE-2026-98432 in UniFi OS.
Wie unterstützt die InSys AG® beim Update von UniFi Access?
Die InSys AG® ist Ubiquiti Enterprise Partner und UniFi Professional Integrator. Wir planen, konfigurieren und nehmen UniFi Access Zutrittskontrolle in Betrieb, auch remote. Für bestehende Installationen prüfen wir Versionsstände, spielen Updates in abgestimmten Wartungsfenstern ein und trennen Verwaltungsnetze sauber vom übrigen Netzwerk. Mit dem UniFi Managed Service behalten wir Sicherheitsupdates für Sie dauerhaft im Blick.
Einen Überblick über alle Lösungen finden Sie auf unserer Seite zu UniFi für Unternehmen.
Häufige Fragen
Welche Versionen von UniFi Access sind von der Sicherheitslücke betroffen?
Laut Security Advisory Bulletin 073 von Ubiquiti ist die UniFi Access Application in Version 4.3.22 und älter betroffen. Ab Version 4.3.24 sind alle sieben Schwachstellen geschlossen.
Wie kritisch ist die UniFi Access Sicherheitslücke?
Ubiquiti stuft fünf der sieben Schwachstellen mit CVSS-Werten zwischen 9,0 und 9,9 als kritisch ein, zwei weitere mit 8,3 und 8,8 als hoch. Im schlimmsten Fall sind die Ausführung von Code mit Root-Rechten auf dem Host oder von Befehlen auf angebundenen UniFi Access Geräten möglich.
Gibt es einen Workaround ohne Update?
Nein. Ubiquiti nennt im Bulletin 073 als Abhilfe ausschließlich das Update auf die UniFi Access Application 4.3.24 oder neuer. Ergänzend sollten Unternehmen den Netzwerkzugang zur Verwaltungsoberfläche begrenzen und nicht benötigte Konten entfernen.
Seit wann ist das Update auf UniFi Access 4.3.24 verfügbar?
Ubiquiti hat die UniFi Access Application 4.3.24 am 27. Oktober 2026 veröffentlicht. Das Security Advisory Bulletin 073 mit den Details zu den Schwachstellen folgte am 18. November 2026.
